Domain unendlichkeiten.de kaufen?
Wir ziehen mit dem Projekt
unendlichkeiten.de um.
Sind Sie am Kauf der Domain
unendlichkeiten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain unendlichkeiten.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
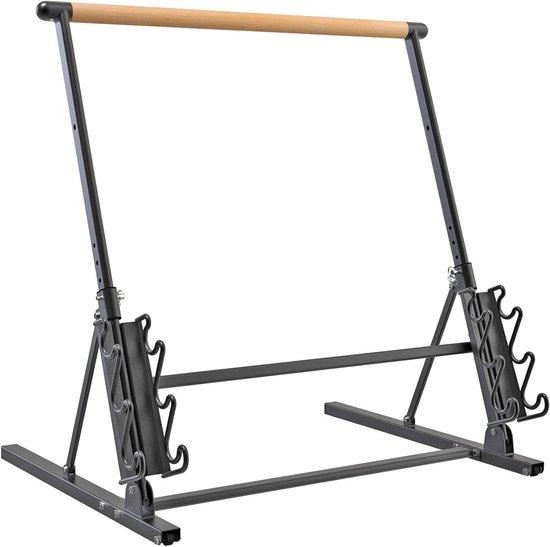
Fitness-Barre für den Heimgebrauch - ideal für Krafttraining, Gleichgewicht und FlexibilitätFitness-Bar für Zuhause: Entdecken Sie die perfekte Ergänzung für Ihr Home-Gym mit unserer Fitness-Bar. Dieses vielseitige Gerät ist ideal für Krafttraining, Gleichgewicht und Flexibilität. Egal, ob Sie ein erfahrener Sportler sind oder gerade erst anfangen, diese Bar bietet die Unterstützung, die Sie benötigen, um Ihre Fitnessziele zu erreichen. Kompakt und mobil: Die Fitness-Bar ist auf Benutzerfreundlichkeit ausgelegt. Dank des klappbaren Designs lässt sich die Bar einfach flach verstauen und nimmt so wenig Platz ein. Außerdem sind praktische Rollen an der Unterseite angebracht, sodass Sie die Bar mühelos in Ihrem Haus oder Studio bewegen können. Verstellbare Höhe: Mit vier verschiedenen Höhen ist diese Bar an Ihre persönlichen Vorlieben anpassbar. Die stabile Höhenverstellung sorgt dafür, dass die Bar immer sicher und stabil bleibt, sodass Sie sich voll und ganz auf Ihr Training konzentrieren können. Sicher und komfortabel: Unsere Fitness-Bar ist aus hochwertigen Materialien gefert455,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Qingjing Jing. Das Buch der Klarheit und RuheQingjing Jing. Das Buch der Klarheit und Ruhe , Chinesisch/Deutsch , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 20210827, Produktform: Leinen, Bearbeitung: Schmuzinger, Marc, Übersetzung: Schmuziger-Chen, Hsing-Chuen, Seitenzahl/Blattzahl: 100, Abbildungen: Fotos, Keyword: Quingjing Jing Deutsch; Quingjing Jing Übersetzung; Daoismus Philosophie; Hauptwerke Chinesische Philosophie; Chinesische Mystik; Asiatische Mystik; Zhenren; China Hauptwerke; Chinesische Literatur; China Ethik; China Geschichte; China Philosophie; China Religion; Asiatische Philosophie; Asiatische Literatur Buddhismus; Asiatische Literatur Spiritualität; Asiatische Literatur Daodejing; Asiatische Literatur Laotse; Asiatische Literatur Laozi; Asiatische Literatur Daoismus; Asiatische Literatur Taoismus; Asiatische Literatur Tao-te-King; Asiatische Literatur Meditation; Asiatische Literatur Weisheit; Asiatische Philosophie Buddhismus; Asiatische Philosophie Spiritualität; Asiatische Philosoph, Fachschema: China / Roman, Erzählung, Fachkategorie: Belletristik: religiös, spirituell~Klassische Belletristik, Region: China, Zeitraum: 7. Jahrhundert (600 bis 699 n. Chr.)~8. Jahrhundert (700 bis 799 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Ostasiatische und indische Philosophie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reclam Philipp Jun., Verlag: Reclam Philipp Jun., Verlag: Reclam, Philipp, jun. Verlag GmbH, Länge: 209, Breite: 129, Höhe: 16, Gewicht: 254, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Momente der KlarheitMomente der Klarheit , Eine Leseprobe finden Sie unter "https://verlag.sandstein.de/reader/98-845_JanusLaCour" Bäume. Steine. Wasser. Himmel. Pure Natur. Ohne Menschen. Die besondere Energie, die von Janus la Cours Bildern ausgeht, ist ihrer Klarheit zu verdanken. Auf faszinierende, fast mönchische Weise hat sich dieser dänische Landschaftsmaler (1837-1909) den Strömungen seiner Zeit entzogen. La Cours gewagte Perspektiven, die radikalen Ausschnitte und das Serielle sind jedoch von jäher Modernität. Seine Bilder inspirierten den dänischen Maler Per Kirkeby (1938-2018) und den deutschen Künstler Sven Drühl (*1968), die selbst zu La-Cour-Sammlern wurden und sich in ihren Arbeiten auf ihn beziehen. , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20241117, Redaktion: Nivaagaard Collection~Rygg Karberg, Andrea~Museum Kunst der Westküste~Wolff-Thomsen, Ulrike, Seitenzahl/Blattzahl: 128, Abbildungen: 87 meist farbige Abbildungen, Keyword: Janus la Cour; Per Kirkeby; Sven Drühl; dänischer Landschaftsmaler; gewagte Perspektiven; radikalen Ausschnitte, Fachschema: Malerei (Kunst)~Künstler - Künstlerin~Ausstellungskatalog~Natur / Kunst, Fotografie, Literatur, Fachkategorie: einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Tierwelt und Natur (Stillleben, Landschaften usw.)~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 205, Höhe: 20, Gewicht: 586, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Sind manche Unendlichkeiten eben größer als andere Unendlichkeiten?
Ja, es gibt verschiedene Arten von Unendlichkeiten, die unterschiedlich groß sind. Zum Beispiel ist die Menge der natürlichen Zahlen unendlich, aber die Menge der reellen Zahlen zwischen 0 und 1 ist eine größere Unendlichkeit. Dies wurde durch den Mathematiker Georg Cantor bewiesen. **
-
Wie kann man eine Balance-Platte verwenden, um Gleichgewicht und Stabilität zu verbessern?
Um Gleichgewicht und Stabilität zu verbessern, kann man eine Balance-Platte verwenden, indem man sich auf diese stellt und versucht, das Gleichgewicht zu halten. Durch das ständige Ausbalancieren werden die Muskeln im Körper gestärkt und die Koordination verbessert. Regelmäßiges Training mit der Balance-Platte kann dazu beitragen, Verletzungen vorzubeugen und die Körperhaltung zu verbessern. **
-
Wie kann man das Balance Board effektiv nutzen, um Gleichgewicht und Stabilität zu trainieren?
Um das Balance Board effektiv zu nutzen, sollte man regelmäßig Übungen darauf durchführen, um die Muskeln zu stärken und das Gleichgewicht zu verbessern. Es ist wichtig, langsam zu beginnen und sich langsam zu steigern, um Verletzungen zu vermeiden. Verschiedene Übungen wie das Stehen auf einem Bein, Kniebeugen oder das Kreisen der Hüften können dabei helfen, die Stabilität zu trainieren. **


Wie kann man das Balance Board verwenden, um Gleichgewicht, Koordination und Stabilität zu verbessern?
Das Balance Board kann verwendet werden, um das Gleichgewicht zu trainieren, indem man sich darauf stellt und versucht, stabil zu bleiben. Durch das Ausführen von Übungen wie Kniebeugen oder Liegestützen auf dem Board kann die Koordination verbessert werden. Die Stabilität kann gesteigert werden, indem man verschiedene Bewegungen auf dem Board ausführt, um die Muskeln zu stärken. **
Gibt es verschiedene Unendlichkeiten?
Ja, es gibt verschiedene Arten von Unendlichkeiten. Zum Beispiel gibt es die unendliche Menge der natürlichen Zahlen, aber auch die unendliche Menge der reellen Zahlen. Diese beiden Unendlichkeiten haben unterschiedliche Eigenschaften und können nicht eins zu eins miteinander verglichen werden. Es gibt auch verschiedene Stufen von Unendlichkeit in der Mathematik, wie zum Beispiel abzählbar unendlich und überabzählbar unendlich. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fitness-Barre für den Heimgebrauch - ideal für Krafttraining, Gleichgewicht und FlexibilitätFitness-Bar für Zuhause: Entdecken Sie die perfekte Ergänzung für Ihr Home-Gym mit unserer Fitness-Bar. Dieses vielseitige Gerät ist ideal für Krafttraining, Gleichgewicht und Flexibilität. Egal, ob Sie ein erfahrener Sportler sind oder gerade erst anfangen, diese Bar bietet die Unterstützung, die Sie benötigen, um Ihre Fitnessziele zu erreichen. Kompakt und mobil: Die Fitness-Bar ist auf Benutzerfreundlichkeit ausgelegt. Dank des klappbaren Designs lässt sich die Bar einfach flach verstauen und nimmt so wenig Platz ein. Außerdem sind praktische Rollen an der Unterseite angebracht, sodass Sie die Bar mühelos in Ihrem Haus oder Studio bewegen können. Verstellbare Höhe: Mit vier verschiedenen Höhen ist diese Bar an Ihre persönlichen Vorlieben anpassbar. Die stabile Höhenverstellung sorgt dafür, dass die Bar immer sicher und stabil bleibt, sodass Sie sich voll und ganz auf Ihr Training konzentrieren können. Sicher und komfortabel: Unsere Fitness-Bar ist aus hochwertigen Materialien gefert455,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Sind manche Unendlichkeiten eben größer als andere Unendlichkeiten?
Ja, es gibt verschiedene Arten von Unendlichkeiten, die unterschiedlich groß sind. Zum Beispiel ist die Menge der natürlichen Zahlen unendlich, aber die Menge der reellen Zahlen zwischen 0 und 1 ist eine größere Unendlichkeit. Dies wurde durch den Mathematiker Georg Cantor bewiesen. **
Ähnliche Suchbegriffe für Malicious
-
Qingjing Jing. Das Buch der Klarheit und RuheQingjing Jing. Das Buch der Klarheit und Ruhe , Chinesisch/Deutsch , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 20210827, Produktform: Leinen, Bearbeitung: Schmuzinger, Marc, Übersetzung: Schmuziger-Chen, Hsing-Chuen, Seitenzahl/Blattzahl: 100, Abbildungen: Fotos, Keyword: Quingjing Jing Deutsch; Quingjing Jing Übersetzung; Daoismus Philosophie; Hauptwerke Chinesische Philosophie; Chinesische Mystik; Asiatische Mystik; Zhenren; China Hauptwerke; Chinesische Literatur; China Ethik; China Geschichte; China Philosophie; China Religion; Asiatische Philosophie; Asiatische Literatur Buddhismus; Asiatische Literatur Spiritualität; Asiatische Literatur Daodejing; Asiatische Literatur Laotse; Asiatische Literatur Laozi; Asiatische Literatur Daoismus; Asiatische Literatur Taoismus; Asiatische Literatur Tao-te-King; Asiatische Literatur Meditation; Asiatische Literatur Weisheit; Asiatische Philosophie Buddhismus; Asiatische Philosophie Spiritualität; Asiatische Philosoph, Fachschema: China / Roman, Erzählung, Fachkategorie: Belletristik: religiös, spirituell~Klassische Belletristik, Region: China, Zeitraum: 7. Jahrhundert (600 bis 699 n. Chr.)~8. Jahrhundert (700 bis 799 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Ostasiatische und indische Philosophie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reclam Philipp Jun., Verlag: Reclam Philipp Jun., Verlag: Reclam, Philipp, jun. Verlag GmbH, Länge: 209, Breite: 129, Höhe: 16, Gewicht: 254, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Momente der KlarheitMomente der Klarheit , Eine Leseprobe finden Sie unter "https://verlag.sandstein.de/reader/98-845_JanusLaCour" Bäume. Steine. Wasser. Himmel. Pure Natur. Ohne Menschen. Die besondere Energie, die von Janus la Cours Bildern ausgeht, ist ihrer Klarheit zu verdanken. Auf faszinierende, fast mönchische Weise hat sich dieser dänische Landschaftsmaler (1837-1909) den Strömungen seiner Zeit entzogen. La Cours gewagte Perspektiven, die radikalen Ausschnitte und das Serielle sind jedoch von jäher Modernität. Seine Bilder inspirierten den dänischen Maler Per Kirkeby (1938-2018) und den deutschen Künstler Sven Drühl (*1968), die selbst zu La-Cour-Sammlern wurden und sich in ihren Arbeiten auf ihn beziehen. , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20241117, Redaktion: Nivaagaard Collection~Rygg Karberg, Andrea~Museum Kunst der Westküste~Wolff-Thomsen, Ulrike, Seitenzahl/Blattzahl: 128, Abbildungen: 87 meist farbige Abbildungen, Keyword: Janus la Cour; Per Kirkeby; Sven Drühl; dänischer Landschaftsmaler; gewagte Perspektiven; radikalen Ausschnitte, Fachschema: Malerei (Kunst)~Künstler - Künstlerin~Ausstellungskatalog~Natur / Kunst, Fotografie, Literatur, Fachkategorie: einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Tierwelt und Natur (Stillleben, Landschaften usw.)~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 205, Höhe: 20, Gewicht: 586, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man eine Balance-Platte verwenden, um Gleichgewicht und Stabilität zu verbessern?
Um Gleichgewicht und Stabilität zu verbessern, kann man eine Balance-Platte verwenden, indem man sich auf diese stellt und versucht, das Gleichgewicht zu halten. Durch das ständige Ausbalancieren werden die Muskeln im Körper gestärkt und die Koordination verbessert. Regelmäßiges Training mit der Balance-Platte kann dazu beitragen, Verletzungen vorzubeugen und die Körperhaltung zu verbessern. **
-
Wie kann man das Balance Board effektiv nutzen, um Gleichgewicht und Stabilität zu trainieren?
Um das Balance Board effektiv zu nutzen, sollte man regelmäßig Übungen darauf durchführen, um die Muskeln zu stärken und das Gleichgewicht zu verbessern. Es ist wichtig, langsam zu beginnen und sich langsam zu steigern, um Verletzungen zu vermeiden. Verschiedene Übungen wie das Stehen auf einem Bein, Kniebeugen oder das Kreisen der Hüften können dabei helfen, die Stabilität zu trainieren. **
-
Wie kann man das Balance Board verwenden, um Gleichgewicht, Koordination und Stabilität zu verbessern?
Das Balance Board kann verwendet werden, um das Gleichgewicht zu trainieren, indem man sich darauf stellt und versucht, stabil zu bleiben. Durch das Ausführen von Übungen wie Kniebeugen oder Liegestützen auf dem Board kann die Koordination verbessert werden. Die Stabilität kann gesteigert werden, indem man verschiedene Bewegungen auf dem Board ausführt, um die Muskeln zu stärken. **
-
Gibt es verschiedene Unendlichkeiten?
Ja, es gibt verschiedene Arten von Unendlichkeiten. Zum Beispiel gibt es die unendliche Menge der natürlichen Zahlen, aber auch die unendliche Menge der reellen Zahlen. Diese beiden Unendlichkeiten haben unterschiedliche Eigenschaften und können nicht eins zu eins miteinander verglichen werden. Es gibt auch verschiedene Stufen von Unendlichkeit in der Mathematik, wie zum Beispiel abzählbar unendlich und überabzählbar unendlich. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.